

ASCOM
Conchita Díaz Cantarero, de Google: ‘La Inteligencia Artificial está demostrando que tiene la capacidad de ampliar las capacidades humanas, pero necesita un componente ético’
Más de 500 profesionales se reúnen en Madrid en la décima edición del encuentro para analizar los desafíos que afrontará el Compliance en los próximos años: inteligencia artificial, ciberseguridad, geopolítica, sistemas internos de información, gobernanza y protección del informante.

 Enviar
 Imprimir


Cibersur.com | 17/11/2026 15:33
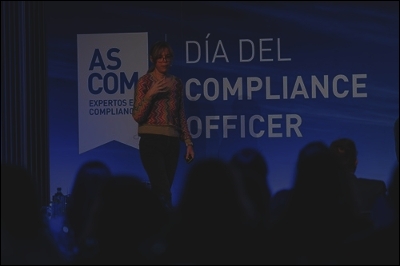
La Asociación Española de Compliance (ASCOM) ha reunido hoy a más de 500 profesionales en el Centro de Convenciones Novotel Madrid Center con motivo de la décima edición del Día del Compliance Officer, una jornada que ha situado la ética en el desarrollo de la inteligencia artificial y los nuevos riesgos tecnológicos y geopolíticos entre los principales desafíos de las organizaciones.
Uno de los momentos centrales del encuentro ha sido la intervención de Conchita Díaz Cantarero, Head of AI Education para EMEA en Google e instructora global del Advanced Solutions Lab de Google Cloud, quien ha defendido el papel de los profesionales de Compliance como aliados fundamentales para impulsar una inteligencia artificial responsable: "La Inteligencia Artificial está demostrando que tiene la capacidad de ampliar las capacidades humanas, pero necesita un componente ético. Los profesionales que os dedicais a Compliance no sois el freno, sois el puente para que podamos hacer una IA que ayude a la humanidad de una manera segura, ética y justa”.
Durante su ponencia, Conchita Díaz Cantarero ha abordado una cuestión que ya no es exclusiva del sector tecnológico como qué principios deben orientar el diseño, desarrollo, implantación, uso y supervisión de la inteligencia artificial dentro de las organizaciones. En este sentido, ha destacado su potencial para ampliar las capacidades humanas, mejorar la toma de decisiones y contribuir a resolver algunos de los grandes desafíos de la sociedad.
Bajo el lema 'La agenda estratégica del Compliance Officer 2026-2031', el encuentro ha reunido a expertos del ámbito empresarial, jurídico, académico e institucional para analizar cómo debe evolucionar la función de Compliance ante un entorno cada vez más complejo, en el que la transformación tecnológica, la incertidumbre internacional y la aparición de nuevos riesgos obligan a las organizaciones a revisar sus modelos de gobernanza, prevención y control.
La jornada ha abordado también cuestiones como la ciberseguridad, las sanciones internacionales, la protección del informante, la integridad y la lucha contra la corrupción, poniendo de manifiesto que el Compliance ha dejado de ser una función centrada exclusivamente en el cumplimiento normativo para asumir un papel cada vez más relevante en la toma de decisiones empresariales.
La Inteligencia Artificial como aliada de la humanidad: Innovación, ética y confianza
A través de diferentes ejemplos prácticos, Conchita Díaz Cantarero ha mostrado cómo la inteligencia artificial está transformando ámbitos como la salud, la investigación científica, la accesibilidad y la protección del medioambiente. Entre los avances presentados destaca AlphaFold, herramienta que facilita la investigación de proteínas, así como soluciones que mejoran la autonomía de las personas con discapacidad y sistemas de detección de enfermedades o predicción de inundaciones. Estos ejemplos han permitido ilustrar el potencial de la IA para generar un impacto positivo en la sociedad y mejorar las capacidades humanas, pero también la importancia de establecer principios y garantías que permitan aprovechar sus posibilidades de forma responsable.
La ponencia ha puesto especialmente el acento en la necesidad de integrar la ética y el Compliance desde el diseño y desarrollo de las soluciones de inteligencia artificial, situando la confianza como un elemento fundamental para impulsar la innovación. Desde esta perspectiva, los profesionales de Compliance no deben entenderse como un obstáculo para el avance tecnológico, sino como una pieza clave para que las nuevas soluciones se desarrollen y utilicen de manera segura, ética y justa.
Conchita Díaz Cantarero dirige desde Google programas de formación en inteligencia artificial para Europa, Oriente Medio y África y ha formado a más de 20.000 profesionales de todo el mundo. Es ingeniera en Sistemas Informáticos, Redes y Telecomunicaciones, cuenta con un máster en Inteligencia Artificial y ha obtenido las seis certificaciones Cisco CCIE, acreditaciones profesionales de nivel experto en distintas disciplinas tecnológicas.
La jornada ha analizado asimismo cómo la aceleración tecnológica está transformando los riesgos corporativos. En un diálogo con representantes de ASCOM, Microsoft y la Agencia Española de Protección de Datos (AEPD), se han abordado cuestiones como los ciberataques, las decisiones automatizadas, la dependencia de proveedores tecnológicos y la necesidad de adaptar los sistemas de supervisión a un entorno en constante evolución. El reto para los profesionales de Compliance no consiste en convertirse en especialistas en todas las tecnologías, sino en disponer de criterio para formular las preguntas adecuadas, identificar riesgos, trasladarlos a los órganos de gobierno y coordinarse con los expertos técnicos y jurídicos.
La geopolítica y las sanciones internacionales entran en la agenda de Complian
LA GEOPOLÍTICA Y LAS SANCIONES INTERNACIONALES ENTRAN EN LA AGENDA DE COMPLIANCE
Otro de los grandes ejes del encuentro ha sido el impacto de los riesgos geopolíticos en el gobierno de las empresas. Conflictos internacionales, cambios regulatorios, sanciones, restricciones comerciales y alteraciones en las cadenas de suministro están condicionando cada vez más las decisiones empresariales.
Jordi Canals, titular de la Cátedra Fundación IESE de Gobierno Corporativo y presidente del Center for Corporate Governance, ha aportado una perspectiva estratégica sobre cómo estos factores están entrando en la agenda de los consejos de administración y ampliando el mapa de riesgos que deben tener en cuenta las organizaciones.
El programa ha incluido también la presentación de un caso práctico de transformación del modelo de Compliance de Abertis, a cargo de Olga Polo Gómez, Chief Compliance Officer de la compañía, y Diego Pol, socio responsable de Compliance & Investigations en Cuatrecasas. La experiencia ha permitido analizar cómo incluso los sistemas de cumplimiento más consolidados necesitan revisar sus riesgos, controles, metodologías y procesos para mantener su eficacia y adaptarse a las nuevas exigencias.
La mesa de debate ‘El nuevo playbook del Compliance Officer’ ha reunido a responsables de cumplimiento de compañías como Iberdrola, Lilly, BBVA y Abertis para reflexionar sobre las capacidades que deberá incorporar la profesión. Entre ellas, la anticipación, la visión estratégica, la adaptación tecnológica y la capacidad de trasladar criterios de gobernanza a las decisiones empresariales.
PROTECCIÓN DEL INFORMANTE: DEL CANAL DE DENUNCIAS A LA CONFIANZA INSTITUCIONAL
La protección del informante, la integridad y la lucha contra la corrupción han centrado el bloque de la tarde, organizado por el Consejo Asesor de ASCOM junto con la Autoridad Independiente de Protección del Informante (AIPI). El debate ha abordado la evolución de los Sistemas Internos de Información y los retos que aparecen cuando las organizaciones deben gestionar situaciones complejas: denuncias no acreditadas, comunicaciones fraudulentas, evidencias obtenidas de forma irregular, conflictos de derechos o la necesidad de investigar hechos potencialmente delictivos.
La reflexión ha ido más allá de la obligación formal de disponer de un canal de información. El reto para las organizaciones consiste ahora en garantizar que estos sistemas sean capaces de proteger a quienes informan, respetar los derechos de las personas afectadas y adoptar decisiones proporcionadas, coherentes y trazables. También se ha analizado el impacto de la inteligencia artificial en estos procedimientos, tanto en la elaboración de comunicaciones como en su recepción, clasificación y análisis. Una evolución que plantea nuevas preguntas sobre qué tareas puede automatizarse y qué decisiones deben permanecer siempre bajo supervisión humana.
En este bloque han participado representantes de la AIPI, magistrados del Tribunal Supremo, expertos jurídicos y miembros del Consejo Asesor de ASCOM, entre ellos Alain Casanovas, presidente de este órgano.
DIEZ AÑOS DE EVOLUCIÓN DE UNA PROFESIÓN CADA VEZ MÁS ESTRATÉGICA
Durante la apertura institucional, José F. Zamarriego, presidente de ASCOM, ha reivindicado el papel del Compliance como una herramienta para construir organizaciones dignas de confianza, en las que los resultados no se consigan a cualquier precio y la integridad forme parte de las decisiones cotidianas. José F. Zamarriego ha defendido que el cumplimiento normativo no puede limitarse a evitar sanciones o disponer de políticas y procedimientos, sino que debe traducirse en comportamientos coherentes con los principios de cada organización. Para ello, ha situado a las personas en el centro y ha reclamado que los profesionales de Compliance cuenten con preparación, independencia, recursos y capacidad de influencia.
El presidente de ASCOM ha identificado cuatro grandes retos para la profesión: reforzar la independencia de la función y su capacidad de influencia; demostrar su eficacia sin caer en la burocracia; fomentar la escucha, la formación y una respuesta justa ante las irregularidades; y aprovechar la tecnología sin renunciar al juicio humano. «El Compliance Officer no está para cargar con la conciencia de todos, sino para ayudarnos a que nadie renuncie a la suya», ha señalado Zamarriego, quien ha insistido también en que la responsabilidad sobre el cumplimiento debe ser compartida por toda la organización.
El décimo aniversario del Día del Compliance Officer ha servido para poner en perspectiva la transformación experimentada por la profesión. La primera edición reunió a más de 300 profesionales en el Hotel Palace de Madrid, frente a los más de 500 asistentes que han participado en esta convocatoria.
El encuentro ha contado con el patrocinio de AENOR, Iberdrola, LexisNexis Risk Solutions y Formalize y ha incorporado, por primera vez, una zona de networking con espacios propios para los patrocinadores.
Con esta décima edición, ASCOM consolida el Día del Compliance Officer como un punto de encuentro para compartir conocimiento, experiencias y soluciones, y anticipar los retos que marcarán el futuro de una profesión cada vez más vinculada a la estrategia empresarial, la integridad y la confianza en las organizaciones.
Envíanos tus Comentarios
Comentarios - total 0
-
Sevilla TechPark consolida su rol para la atracción de talento e inversión a Andalucía
16:03 -
El programa Emprendedoras Digitales de Enisa aporta 8 millones de euros más para financiar proyectos digitales liderados por mujeres
15:58 -
Más de 250 mujeres de ciencia y tecnología se reunen mañana en Sevilla en la IV edición de BoostHer
15:55 -
La actividad de los ciberdelincuentes crece un 25% en 2026 mientras la IA transforma el cibercrimen
15:47 -
El Hackathon Salud busca soluciones para mejorar la vida de las personas con enfermedades raras
15:44
Quienes Somos | Publicidad | Suscripción | Contacto | Nota Legal
© CIBERSUR Edita CPS S.L. en Sevilla (España, UE)
© CIBERSUR Edita CPS S.L. en Sevilla (España, UE)